对于有跨区域实体办公节点的企业而言,传统的专线组网部署周期长、扩容成本高,站点到站点VPN作为基于公网搭建的加密专属隧道,已经成为多分支组网的主流替代方案。本文围绕站点到站点VPN适用场景、前置配置要求、故障排查思路和常见使用误区展开梳理,帮企业技术团队避开组网过程中的常见坑点,实现多节点内网的安全稳定互通。
站点到站点VPN的核心适用场景边界
第一个典型场景是跨省市实体分支的内网业务互访,比如连锁零售品牌的各地门店和总部后台组网,门店的收银系统、库存盘点终端不需要单独安装远程访问客户端,就能直接通过加密隧道对接总部的核心业务服务器,避免销售、会员数据在公网裸奔传输。
第二个典型场景是跨地域研发团队的资源同步,比如科技企业的研发团队在核心城市办公,算力测试机房部署在成本更低的远郊或周边城市园区,研发人员不需要把几十G的测试数据集、核心代码包下载到本地终端,就能直接通过隧道访问机房的专属存储集群,大幅降低核心资产泄露的风险。
第三个典型场景是合规要求较高的跨机构数据交互,比如医疗集团的分院和总院的患者诊疗数据同步,政务体系的街镇服务节点和区级业务平台的文件传输,这类场景要求传输全程加密、操作留痕,站点到站点VPN的标准隧道加密机制符合等保相关要求,不需要额外加装第三方传输加密工具就能满足合规条件。
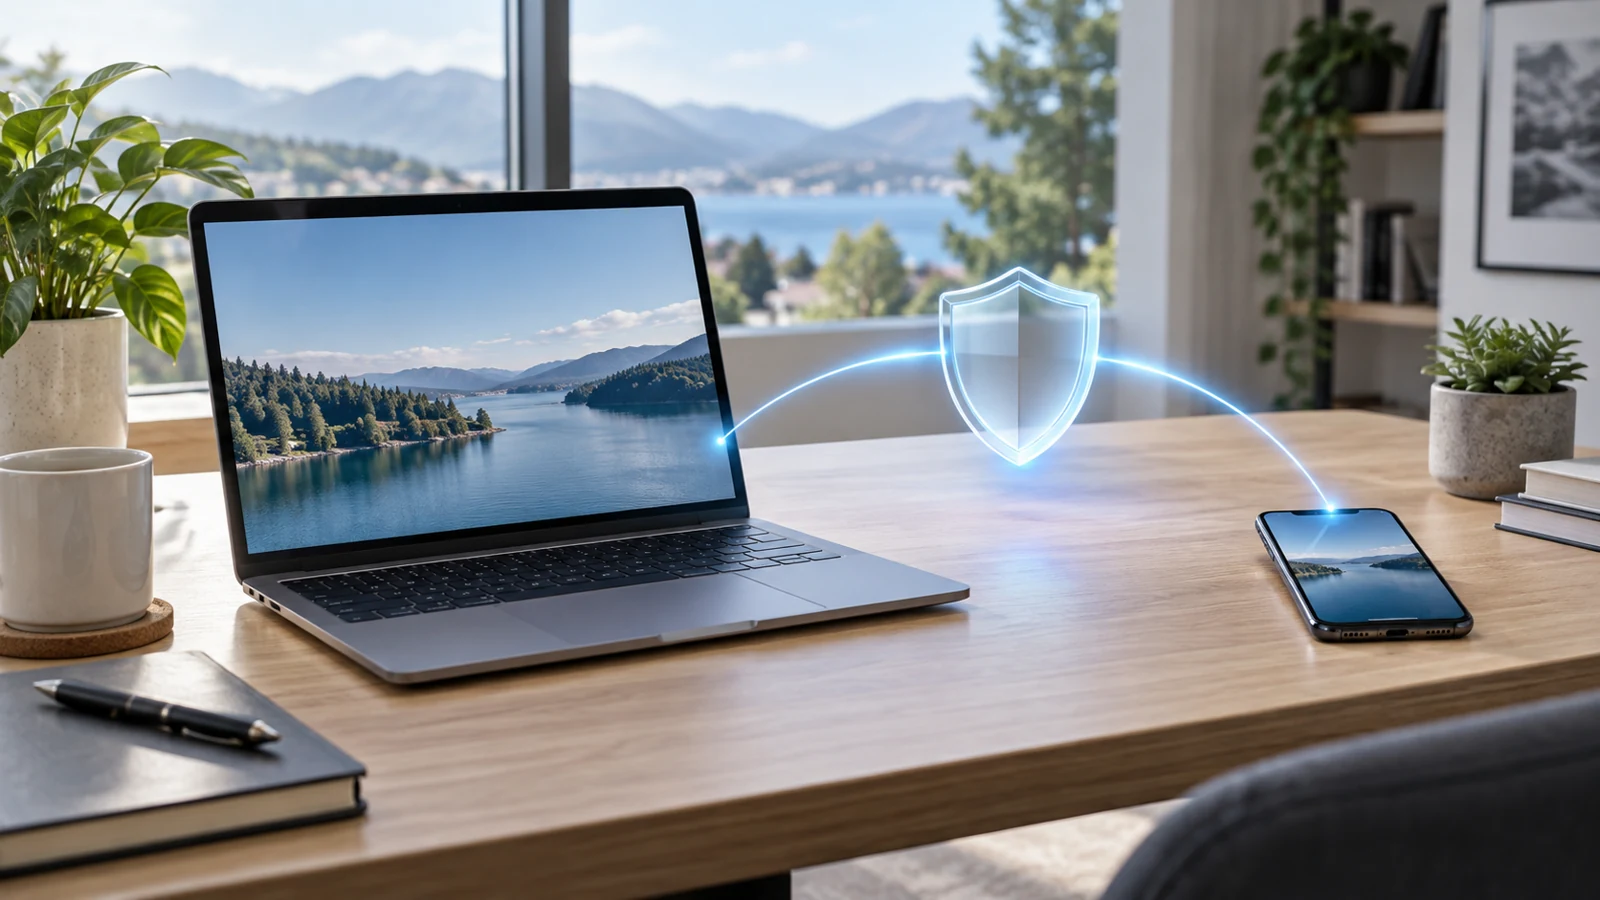
跨区域企业的多个办公节点通过加密VPN隧道实现内网安全互通
站点到站点VPN落地前的配置前提核验
首先要确认两端出口网络的公网连通性,不能两端网关都处于运营商级内网的深层NAT下,至少有一端的出口网关拥有固定公网IP,快喵VPN设备切换指南或者支持动态域名解析的端口映射,不然隧道两端无法完成初始握手,连基础的加密协商流程都无法推进。
其次要提前对齐两端网关的加密协议参数,包括IKE版本、认证算法、加密算法、预共享密钥的规则要求,很多新手配置时两端参数有细微差异,就会出现隧道完全无法建立的问题,不需要盲目追求小众的最新加密协议,选择两端设备都原生支持的标准协议,就能满足绝大多数场景的安全需求。
最后要提前梳理两端内网的网段划分,绝对不能出现两端内网的IP段重叠,比如总部内网用192.168.1.0/24,分支内网也用同一个网段,就算隧道成功建立,路由转发也会出现冲突,导致部分内网资源完全无法被正常访问。
组网部署后的常见故障定位思路
如果隧道状态显示已经成功建立,但是两端内网终端依然无法互访,首先要检查两端网关的策略路由配置,确认需要走隧道的内网网段没有被默认路由转发到本地公网出口,快喵很多企业配置完VPN之后忘了添加专属的转发规则,导致内网业务数据包还是直接走公网裸奔。
如果隧道运行过程中出现频繁自动断连的问题,首先排查两端出口的公网网络稳定性,再检查网关的NAT老化时间设置,部分运营商的公网端口映射老化时间过短,会主动切断隧道的保活报文传输,调整保活报文的发送间隔就可以有效缓解这类问题。
站点到站点VPN的使用常见误区
很多企业觉得部署了站点到站点VPN之后,所有跨分支的流量都走隧道是最优方案,实际上非敏感的公网访问流量,比如员工浏览公开网页、查阅公共资料,完全可以走本地分支的公网出口,不需要绕到总部再转发,这样可以大幅降低总部出口的带宽压力,提升核心业务数据的传输优先级。
不要把站点到站点VPN和远程用户的SSL VPN混用承载场景,外出的移动办公员工不要强行接入站点到站点的加密隧道,这类零散的远程接入需求用SSL VPN单独承载即可,避免大量移动节点的接入请求挤占站点隧道的带宽资源,影响分支之间的核心业务数据传输稳定性。